
Active Directory 2025 con Windows 11 24H2

Whitepaper técnico para CIOs, gerentes de TI y arquitectos: qué cambió en Active Directory Domain Services (AD DS) con Windows Server 2025, por qué ahora sí hay nuevo nivel de funcionalidad (DFL/FFL 2025), cómo afecta a compatibilidad/operación y qué hacer con Windows 11 24H2 (GPO, baselines y MDM/Intune).
Resumen ejecutivo
- Promesa de valor: AD DS en Windows Server 2025 introduce DFL/FFL 2025 y capacidades de seguridad/escala (p. ej., base de datos 32k pages) que elevan resiliencia, rendimiento y gobierno.
- Problema: herencias técnicas (RC4/NTLM débiles, apps LDAP sin firma/TLS, dependencia de NetBIOS/WINS) y costos OPEX por incidentes/soporte.
- Solución: plan de subida a DFL/FFL 2025 con chequeos previos (copia/restore, compatibilidad LDAP/Kerberos, gMSA/dMSA) y rutas híbridas GPO+MDM para Windows 11 24H2.
- Resultado: reducción de superficie de ataque y tiempos de recuperación, mayor escala del directorio y gobierno moderno de políticas (baselines 24H2 + WUfB/Intune) con ROI medible en OPEX y riesgo.
Índice
1) Cambios y valoración (seguridad vs funcionalidad)
Desplaza la tabla horizontalmente para ver las seis columnas.
Tabla: Cambios clave en AD DS 2025 con valoración de valor real.
| Cambio | Tipo | Depende de DFL/FFL 2025 | Impacto (rendimiento/seguridad/OPEX/compat) | Valor real | Fuente oficial |
|---|---|---|---|---|---|
| Base de datos 32k pages (mayor escala). Bosques nuevos 2025 usan formato 32k con simulación 8k hasta habilitar la función; irreversible tras activarla. | Funcionalidad / escala | Sí (requiere DFL/FFL 2025 y DCs 2025) | +Rendimiento/escala; revisar compatibilidad de restauración y software de backup. | Alto | Enable Database 32k pages |
| DFL/FFL 2025 (Domain/Forest level nuevos); 2019/2022 se mantuvieron en 2016. | Habilitador de features | — | Permite 32k y consolida endurecimientos modernos. | Alto | AD DS functional levels |
| Credential Guard habilitado por defecto en DCs 2025. | Seguridad | No | Mitiga robo de credenciales (LSA). Reduce OPEX por incidentes. | Alto | What’s new in Windows Server 2025 — AD DS |
| LDAP endurecido: sealing por defecto tras SASL bind y soporte TLS 1.3; auditoría de Channel Binding Tokens. | Seguridad/compatibilidad | No | Puede afectar apps LDAP sin firma/TLS; migrar clientes antes del cambio definitivo. | Alto | KB4520412 (LDAP signing/CBT) |
| Kerberos sin RC4 para TGT y mejoras criptográficas. | Seguridad | No | Revisar servicios/aplicaciones que dependan de RC4; migrar a AES/gMSA. | Alto | What’s new — AD DS |
| DC Locator: bloqueo de NetBIOS discovery y deprecación de WINS/mailslots. | Seguridad/operación | No | Reduce deuda técnica; revisar clientes/SDK antiguos. | Medio–Alto | DC Locator |
| Nuevos contadores/perf (NUMA/afinidad) para observabilidad y tuning. | Operación | No | Mejor troubleshooting/capacidad. | Medio | What’s new — AD DS |
| Windows LAPS integrado (GPO/MDM) y dMSA (Delegated MSA). | Seguridad/operación | No | Contraseñas locales rotadas; menos secretos estáticos; mejor delegación. | Alto | Windows LAPS • Delegated MSA |
2) DFL/FFL 2025: por qué ahora sí, línea de tiempo y requisitos
Windows Server 2019 y 2022 no introdujeron nivel funcional nuevo; ambos mantuvieron el nivel 2016. Windows Server 2025 crea DFL/FFL 2025, necesario para habilitar capacidades como Database 32k pages y consolidar endurecimientos modernos de LDAP/Kerberos y DC Locator.
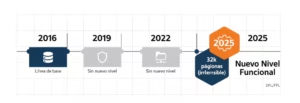
: Evolución hasta el nivel funcional 2025 con 32k pages
| Fecha | Hito | Detalle técnico | Fuente |
|---|---|---|---|
| 2016 | Nivel funcional 2016 | Base que perdura en 2019/2022 (sin nuevos DFL/FFL). | AD DS functional levels |
| 2020–2024 | Endurecimiento LDAP (firma/CBT) | Eventos y políticas para transición segura (auditoría 3074/3075). | KB4520412 |
| 2024–2025 | Guía oficial 32k pages | Requiere DFL/FFL 2025, DCs 2025 y es irreversible. | Enable 32k pages |
| 2025 | Windows Server 2025 | Nuevos DFL/FFL 2025; TLS 1.3 para LDAP; sealing post-SASL; sin RC4 en TGT; DC Locator bloquea NetBIOS/WINS/mailslots. | What’s new — AD DS |
Requiere DFL/FFL 2025: Database 32k pages (forest-wide).
No depende del nivel: Credential Guard por defecto; TLS 1.3 y sealing tras SASL en LDAP; deprecaciones NetBIOS/WINS/mailslots; nuevos contadores/perf (aplican por versión de SO en DC).
3) Operación y compatibilidad: prerequisitos, riesgos y matriz
Prerequisitos
- Todos los DCs en Windows Server 2025 para elevar a DFL/FFL 2025.
- Respaldo verificado y prueba de restore en lab. Si habilitarás 32k, certifica que tu solución de backup soporta el formato; backups antiguos 8k no sirven tras activarlo.
- Esquema actualizado y replicación limpia.
- Inventario de apps LDAP/Kerberos (firma, CBT, TLS, cifrados Kerberos) y dependencias en NetBIOS/WINS.
Riesgos
- Irreversibilidad 32k: tras habilitarlo no se puede volver a 8k; exige doble validación de restore en 32k y ventana controlada.
- Apps LDAP sin firma/TLS: riesgo de cortes por sealing y políticas; usar auditoría 3074/3075 y plan de remediación.
- Kerberos RC4: servicios antiguos que esperan RC4 para TGT fallarán; migrar a AES y considerar gMSA/dMSA.
- NetBIOS/WINS/mailslots: clientes/SDK heredados pueden requerir ajustes o retiro.
Matriz de decisión
| Estrategia | Cuándo | Condiciones de entrada | Salidas / criterios de éxito | Owner sugerido |
|---|---|---|---|---|
| Adoptar ahora (DFL/FFL 2025 + 32k) | Bosques homogéneos 2025; apps LDAP modernas; backup 32k certificado. | 100% DCs 2025; restore 32k probado; auditoría 3074/3075 limpia. | DFL/FFL 2025 activo; 32k habilitado; cero incidencias post-corte. | Arquitecto AD + Líder Infra + Seguridad |
| Pilotear (DFL/FFL 2025 primero; 32k después) | Apps mixtas; dependencia puntual de LDAP simple; backup en validación. | DFL/FFL 2025 en preprod; plan de compatibilidad por app; baselines 24H2. | Compatibilidad verificada; plan y ventana para 32k. | Arquitecto AD + App Owners |
| Postergar | Dependencias críticas (RC4/LDAP sin TLS/WINS); backup/restore no apto 32k. | Roadmap de remediación; aislamiento de riesgos; revisiones trimestrales. | Fechas y KPIs de reducción de deuda técnica. | PMO + Seguridad + Infra |
Incluye matrices de compatibilidad LDAP/Kerberos y plan de rollback.
4) Windows 11 (24H2): ADMX/GPO, límites y cuándo MDM/Intune
ADMX/GPO oficiales
- ADMX 24H2: instala o actualiza el Central Store. Referencias:
Administrative Templates (ADMX) 24H2,
Central Store,
Group Policy Settings Reference 24H2. - Windows Copilot / Windows AI: gestionable por GPO/MDM (WindowsAI Policy CSP).
Manage Windows Copilot •
WindowsAI Policy CSP. - Recall: en dispositivos administrados está deshabilitado y quitado por defecto; si lo permites, configúralo explícitamente.
Manage Recall. - Baselines 24H2: usa Security Compliance Toolkit y ajusta.
Baseline 24H2 (TechCommunity) •
Security Compliance Toolkit. - ADMX vía Intune: configuración administrativa (CSP/ADMX) cuando GPO no aplica fuera de dominio.
ADMX en Intune.
¿Sólo GPO o MDM/Intune?
- GPO (baseline seguro on-prem): ideal para equipos unidos a dominio; baselines 24H2 + LAPS; WSUS donde aplique.
- MDM/Intune (controles modernos): WindowsAI/Recall, Windows Update for Business (CSP Update), escenarios AADJ e híbridos.
- Ruta híbrida recomendada: baseline GPO + MDM (Intune) para controles modernos no cubiertos por GPO.
5) Profundidad técnica: cmdlets y validaciones
Ver niveles de funcionalidad
Get-ADForest | Select ForestMode
Get-ADDomain | Select DomainMode
# Elevar niveles (tras validaciones y respaldos):
Set-ADForestMode -Identity contoso.com -ForestMode WindowsServer2025Forest
Set-ADDomainMode -Identity contoso.com -DomainMode WindowsServer2025Domain
Guía: AD DS functional levels.
Comprobar y habilitar 32k
# Comprobar capacidad por DC (msDS-JetDBPageSize):
Get-ADObject -LDAPFilter "(ObjectClass=nTDSDSA)" -SearchBase "CN=Configuration,DC=contoso,DC=com" -Properties msDS-JetDBPageSize |
  Format-List distinguishedName,msDS-JetDBPageSize

# Habilitar feature (forest-wide, irreversible):
Enable-ADOptionalFeature -Identity 'Database 32k pages feature' -Scope ForestOrConfigurationSet -Target contoso.com
Docs: Enable Database 32k pages.
Auditar LDAP (firma/CBT) antes de endurecer
# Eventos CBT (Directory Service):
Get-WinEvent -LogName "Directory Service" | Where-Object { $_.Id -in 3074,3075 } |
  Select TimeCreated, Id, Message | Format-Table -Auto
Eventos y políticas: KB4520412.
Comprobar cifrados Kerberos
# Ver tickets del sistema local con algoritmos:
klist -li 0x3e7 -e
LAPS y cuentas de servicio gestionadas
# Windows LAPS: GPO en Computer Configuration > Administrative Templates > System > LAPS
# gMSA/sMSA/dMSA: identidades de servicio sin contraseña, rotación automática y delegación.
Docs: Windows LAPS • Delegated MSA.
6) FAQs
¿Por qué 2019/2022 no trajeron DFL/FFL nuevos y 2025 sí?
2019/2022 mantuvieron el nivel 2016. 2025 introduce cambios que justifican un nivel nuevo (p. ej., base 32k y consolidación de endurecimientos). Fuentes: Functional levels y 32k pages.
¿Puedo habilitar 32k sin subir DFL/FFL a 2025?
No. Requiere DFL/FFL 2025 y DCs 2025 en todo el bosque. Fuente: 32k pages.
¿Qué pasa con backups 8k tras 32k?
No sirven para restore normal; se requiere nueva estrategia de respaldos en 32k. Sólo quedaría recuperación autoritativa del bosque. Fuente: 32k pages.
¿Cómo gestiono Copilot/Recall en 24H2?
Con ADMX 24H2 y WindowsAI Policy CSP; Recall está deshabilitado y quitado por defecto en dispositivos administrados. Fuentes: Copilot • Recall.
¿WUfB o WSUS?
Para flotas modernas/AADJ, WUfB (CSP Update) ofrece control granular; WSUS sigue siendo válido on-prem. Fuentes: WUfB • Policy CSP - Update.
7) Referencias oficiales
- Microsoft. What’s new in Windows Server 2025 — Active Directory Domain Services (AD DS). Disponible en: learn.microsoft.com
- Microsoft. Active Directory Domain Services functional levels. Disponible en: learn.microsoft.com
- Microsoft. Enable Database 32k pages optional feature. Disponible en: learn.microsoft.com
- Microsoft Support. KB4520412: LDAP channel binding and signing requirements. Disponible en: support.microsoft.com
- Microsoft. Locating domain controllers (DC Locator). Disponible en: learn.microsoft.com
- Microsoft. Windows LAPS. Disponible en: learn.microsoft.com
- Microsoft. Delegated Managed Service Accounts (dMSA). Disponible en: learn.microsoft.com
- Microsoft Tech Community. Windows 11, version 24H2 security baseline. Disponible en: techcommunity.microsoft.com
- Microsoft Download Center. Administrative Templates (ADMX) for Windows 11 24H2. Disponible en: microsoft.com
- Microsoft. Create and manage a Central Store for Administrative Templates. Disponible en: learn.microsoft.com
- Microsoft. WindowsAI Policy CSP y Manage Windows Copilot. Disponible en: learn.microsoft.com • learn.microsoft.com
- Microsoft. Manage Recall for Windows clients. Disponible en: learn.microsoft.com
- Microsoft. Windows Update client policies (WUfB) y Policy CSP - Update. Disponible en: learn.microsoft.com • learn.microsoft.com
Conclusión: eleva a DFL/FFL 2025 con pilotaje controlado, audita LDAP/Kerberos, valida backups 32k y moderniza la administración de Windows 11 con baselines 24H2 y MDM/Intune donde GPO no alcanza.
Para complementar la gestión de identidades híbridas, revisa nuestra guía sobre la política unificada de métodos de autenticación en Microsoft Entra. Si necesitas apoyo con el diagnóstico de AD DS y la migración, contacta a Dawing.
